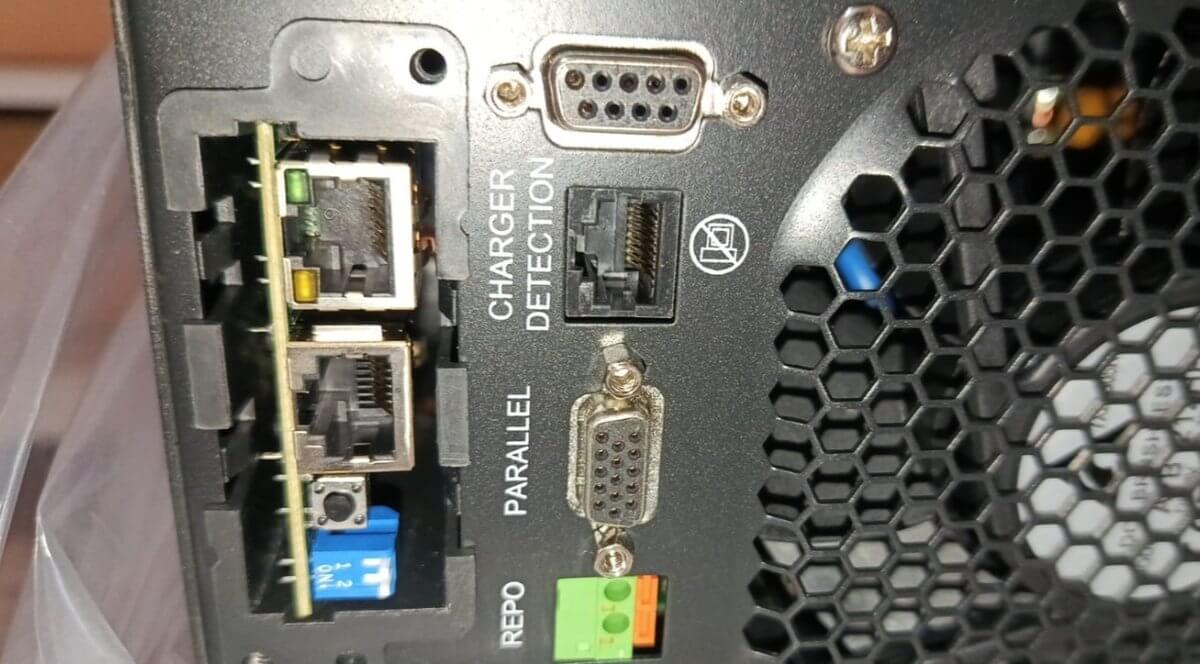
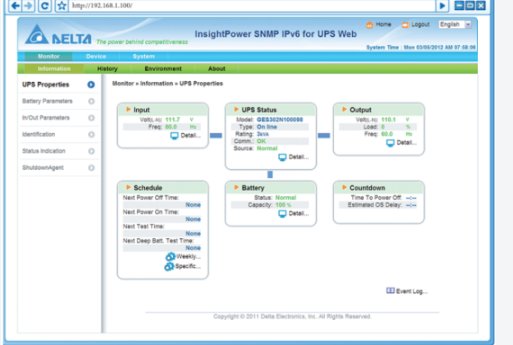
Una UPS puede supervisarse de forma remota mediante una tarjeta de gestión conectada a la red. Desde esa interfaz es posible consultar variables, recibir alarmas e integrar el equipo con plataformas de monitoreo utilizando protocolos como SNMP.
Esa conectividad mejora la visibilidad del sistema de respaldo, pero también incorpora un punto que debe administrarse con criterios de ciberseguridad. Una tarjeta de gestión no es solamente un accesorio de monitoreo: es un dispositivo conectado a la red y su configuración determina qué información puede consultarse y qué operaciones admite.
En este contexto, utilizar SNMP v1, SNMP v2c o SNMPv3 no representa únicamente una diferencia de versión. Existen cambios importantes en la forma de autenticar el acceso y proteger la información que circula entre la tarjeta y el sistema de gestión.
Tabla de Contenidos
¿Qué es SNMP y cómo se utiliza en una UPS?
SNMP, o Simple Network Management Protocol, permite que una plataforma de gestión consulte información de dispositivos conectados a una red y reciba notificaciones sobre determinados eventos.
En una UPS, una tarjeta compatible puede exponer variables relacionadas con el estado del equipo, alarmas y otras condiciones definidas por el fabricante. La información disponible depende de la tarjeta, del modelo de UPS y de los objetos de gestión implementados.
SNMP también contempla operaciones que pueden modificar determinados parámetros cuando el dispositivo y la configuración lo permiten. Por esa razón, el nivel de acceso asignado y la protección de las credenciales son relevantes.
SNMP v1 y SNMP v2c: acceso mediante community strings
SNMPv1 y SNMPv2c utilizan community strings como mecanismo básico de acceso.
Estas cadenas funcionan como una credencial compartida entre el sistema de gestión y el dispositivo. Puede existir una comunidad con permisos de solo lectura y, si el equipo lo permite y está configurado de esa manera, otra con capacidad de escritura.
El problema desde el punto de vista de seguridad es que las community strings no se protegen mediante cifrado propio del protocolo. Si alguien consigue capturar ese tráfico en una red donde puede observarlo, la credencial puede quedar expuesta.
Además, al tratarse de un secreto compartido, distintos sistemas o administradores pueden terminar utilizando la misma cadena, dificultando la identificación individual de quién realiza una operación.
SNMPv2c mejora varios aspectos funcionales respecto de SNMPv1, pero mantiene este mismo modelo de seguridad basado en comunidades.
¿Qué cambia con SNMPv3?
SNMPv3 incorpora una arquitectura de seguridad diseñada para superar esas limitaciones.
Una de sus principales diferencias es el User-based Security Model (USM), que permite trabajar con usuarios y establecer distintos niveles de protección.
De forma simplificada, SNMPv3 contempla tres niveles:
- noAuthNoPriv: sin autenticación y sin privacidad;
- authNoPriv: con autenticación, pero sin cifrado del contenido;
- authPriv: con autenticación y privacidad mediante cifrado.
Esta distinción es importante porque afirmar simplemente que “SNMPv3 cifra la información” sería incompleto. El protocolo puede ofrecer cifrado, pero este debe utilizarse mediante el nivel de seguridad correspondiente y con algoritmos compatibles entre los dispositivos.
Autenticación: comprobar quién envía el mensaje
Con autenticación habilitada, SNMPv3 permite verificar que los mensajes provienen de un usuario autorizado y comprobar su integridad.
Esto reduce la dependencia de una única cadena compartida y permite una administración más granular de las identidades que acceden al dispositivo.
Los algoritmos disponibles dependen de la implementación de la tarjeta de gestión y del software de monitoreo. Por eso no basta con saber que ambos indican compatibilidad con SNMPv3. También debe verificarse qué mecanismos de autenticación soportan y cuáles están habilitados.
Privacidad: proteger el contenido del tráfico
Cuando se utiliza el nivel authPriv, SNMPv3 añade protección de privacidad mediante cifrado.
Esto evita que la información SNMP viaje expuesta de la misma manera que ocurre con las community strings de v1 y v2c. Para una UPS conectada a una red corporativa, esta capacidad resulta especialmente relevante cuando el tráfico atraviesa segmentos donde existe riesgo de interceptación.
Sin embargo, SNMPv3 no protege automáticamente todo el entorno de gestión. La seguridad también depende de contraseñas adecuadas, configuración de usuarios, algoritmos disponibles, segmentación de red, actualización del firmware y controles de acceso alrededor de la tarjeta.
Una comparación práctica
| Aspecto | SNMPv1 / SNMPv2c | SNMPv3 |
|---|---|---|
| Identificación | Community string compartida | Usuarios |
| Autenticación criptográfica | No | Disponible |
| Cifrado del contenido | No | Disponible con privacidad |
| Control por usuario | Muy limitado | Más granular |
| Protección frente a captura de credenciales | Baja | Mayor cuando se configura correctamente |
| Complejidad de configuración | Menor | Mayor |
La mayor complejidad de SNMPv3 no es necesariamente una desventaja. Es consecuencia de incorporar controles que no existen en las versiones basadas únicamente en comunidades.
SNMPv3 tampoco es seguro por defecto
Elegir la versión 3 es solamente una parte de la decisión.
Si se configura SNMPv3 como noAuthNoPriv, no se están utilizando sus capacidades de autenticación ni cifrado. Incluso con authPriv, una implementación puede quedar debilitada por contraseñas deficientes, algoritmos heredados o una administración inadecuada de usuarios.
También existen diferencias entre generaciones de tarjetas de gestión. Algunos dispositivos antiguos pueden soportar solamente determinadas versiones de SNMP o conjuntos limitados de algoritmos.
Por eso una migración debe comenzar verificando las capacidades reales del hardware y del software de monitoreo.
¿Qué conviene revisar en una tarjeta de gestión de UPS?
Cuando una UPS está conectada a una red de administración, la revisión debería considerar tanto la disponibilidad del monitoreo como su configuración de seguridad.
Entre los puntos relevantes se encuentran:
- versiones de SNMP habilitadas;
- necesidad real de mantener SNMPv1 o SNMPv2c;
- usuarios y permisos configurados;
- nivel de seguridad utilizado en SNMPv3;
- mecanismos de autenticación y privacidad compatibles;
- restricciones de acceso por red cuando la tarjeta las ofrece;
- firmware y recomendaciones vigentes del fabricante;
- configuración del sistema que recibe traps o realiza consultas;
- eliminación o cambio de credenciales y comunidades predeterminadas cuando corresponda.
La configuración exacta depende del fabricante y del modelo de la tarjeta.
Compatibilidad y seguridad deben evaluarse juntas
En instalaciones existentes puede haber plataformas de monitoreo que todavía dependen de SNMPv1 o SNMPv2c. Deshabilitarlas sin revisar la compatibilidad podría interrumpir la supervisión.
Por otro lado, mantener versiones antiguas únicamente porque “siempre han funcionado” conserva sus limitaciones de seguridad.
La transición debe planificarse. Primero se identifican las capacidades de la tarjeta y del sistema de monitoreo. Luego se define qué versión puede utilizarse, qué nivel de seguridad requiere la organización y cómo se comprobará que alarmas, consultas y demás funciones continúan operando después del cambio.
La ciberseguridad también forma parte de la disponibilidad
Una UPS se instala para proteger la continuidad eléctrica, pero su tarjeta de gestión forma parte de una infraestructura digital. La disponibilidad del sistema no depende solamente de baterías, electrónica de potencia y mantenimiento eléctrico. También importa cómo se administran sus interfaces de comunicación.
SNMPv1 y SNMPv2c pueden seguir presentes por compatibilidad con instalaciones existentes, pero su modelo basado en community strings ofrece una protección limitada. SNMPv3 permite incorporar autenticación y privacidad, siempre que se configure adecuadamente y que tanto la tarjeta como la plataforma de gestión soporten los mecanismos seleccionados.
All Service C&C realiza mantenimiento y soporte técnico de UPS e infraestructura crítica. Al evaluar una tarjeta de gestión, además de comprobar la comunicación y el monitoreo, es conveniente revisar las capacidades disponibles y coordinar su configuración con las políticas de red y ciberseguridad de cada organización.