En infraestructura crítica, la presencia de un equipo de respaldo suele interpretarse como una señal de seguridad: si el equipo principal falla, existe otro disponible para asumir su función. El problema es que esa conclusión puede ser correcta al observar los equipos individualmente y equivocada al analizar el sistema completo.
Dos UPS pueden compartir una misma alimentación o un elemento común de distribución. Dos grupos electrógenos pueden depender de un único sistema de transferencia. Dos unidades de climatización pueden utilizar las mismas bombas, controles o circuitos auxiliares. Si falla ese elemento compartido, la duplicación de equipos deja de ofrecer la protección que se esperaba.
Por eso, redundancia no significa simplemente tener dos equipos. Significa conservar la función crítica cuando uno de los elementos previstos queda fuera de servicio. Para comprobarlo es necesario seguir toda la arquitectura, desde las fuentes hasta la carga o proceso que se quiere proteger.
Tabla de Contenidos
Redundancia de capacidad y redundancia de continuidad no son lo mismo
Una configuración puede disponer de capacidad adicional sin haber eliminado todos los puntos donde una falla podría interrumpir el servicio.
En una arquitectura N+1, por ejemplo, existe capacidad adicional respecto de la necesaria para atender la carga bajo las condiciones definidas de diseño. Si N unidades son suficientes, se incorpora al menos una unidad adicional para tolerar la indisponibilidad de una de ellas.
Ese concepto es válido, pero debe entenderse dentro de sus límites. La redundancia puede existir a nivel de módulos o equipos y, al mismo tiempo, permanecer una dependencia común aguas arriba o aguas abajo. Fabricantes de sistemas de potencia crítica advierten precisamente que una configuración redundante de UPS puede seguir expuesta si una falla ocurre fuera de los módulos redundantes.
Por tanto, la pregunta no debería ser únicamente “¿cuántos equipos tenemos?”, sino “¿qué componentes deben seguir funcionando para que la carga continúe operando cuando uno de ellos falla?”.
La arquitectura completa determina si la redundancia es real
Para evaluar la continuidad hay que recorrer la cadena de servicio. En respaldo eléctrico esto puede incluir la acometida, tableros, protecciones, UPS, baterías, bypass, sistemas de transferencia, grupos electrógenos, distribución y circuitos que finalmente alimentan las cargas críticas.
En climatización ocurre algo similar. Dos unidades de enfriamiento pueden parecer redundantes, pero su disponibilidad real depende también de alimentación eléctrica, bombas, circuitos hidráulicos cuando corresponda, controles, sensores y otros elementos auxiliares.
La redundancia es efectiva cuando la arquitectura permite que la función requerida se mantenga dentro de las condiciones previstas después de la falla o indisponibilidad que el diseño pretende tolerar.
Si dos equipos dependen de un mismo componente indispensable, ese componente merece tanta atención como los propios equipos de respaldo.
Las dependencias compartidas pueden crear redundancia aparente
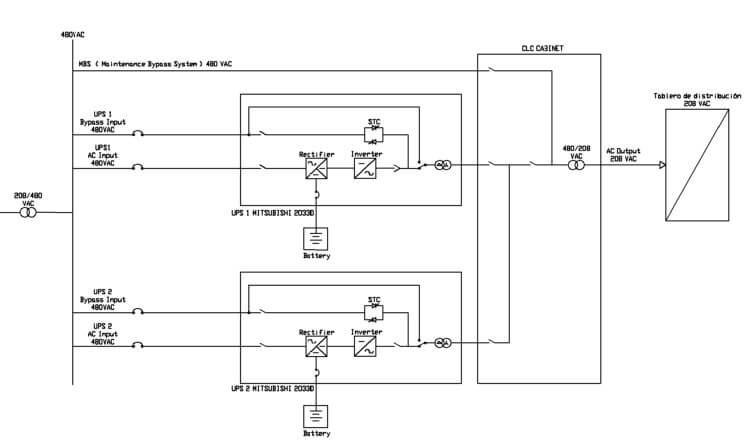
Algunas configuraciones parecen robustas cuando se observan físicamente porque existen equipos duplicados. El problema aparece al dibujar cómo están conectados.
Una misma alimentación para equipos redundantes
Dos equipos pueden estar disponibles, pero ambos quedar fuera de servicio si dependen de un único tablero, interruptor o circuito de alimentación que no dispone de una alternativa adecuada.
La duplicación aguas abajo no elimina una dependencia común aguas arriba.
Un único camino de distribución
También puede existir redundancia en la generación o acondicionamiento de energía y perderse después en la distribución. Si dos UPS terminan alimentando un elemento común cuya falla interrumpe todas las rutas hacia la carga, la disponibilidad de una segunda UPS no resuelve ese evento.
Las arquitecturas de alta disponibilidad utilizan diferentes estrategias para reducir este riesgo, incluyendo caminos de alimentación independientes y, en determinados diseños, transferencia entre fuentes. La arquitectura apropiada depende del nivel de continuidad requerido y de las características de las cargas.
Controles y comunicaciones comunes
La dependencia no siempre es un elemento de potencia. Un controlador, una lógica de automatización, una red de comunicaciones o un componente de sincronización pueden convertirse en elementos comunes cuya falla afecte a varias unidades.
Por eso, al evaluar sistemas paralelos o modulares conviene comprender también cómo se realiza el control, cómo se comparte la carga y qué sucede si uno de esos componentes deja de estar disponible.
Servicios auxiliares compartidos
Combustible, ventilación, refrigeración, bombas, baterías de arranque, alimentación de control y otros servicios auxiliares también forman parte de la continuidad.
Por ejemplo, disponer de más de un grupo electrógeno aporta redundancia solo en la medida en que la infraestructura asociada permita que la capacidad prevista permanezca disponible ante las fallas consideradas por el diseño.
Tener dos equipos no significa necesariamente tener dos caminos
Esta distinción es especialmente importante.
Dos equipos instalados en paralelo pueden aumentar capacidad y, si el sistema está diseñado para ello, proporcionar redundancia frente a la pérdida de una unidad. Pero ambos pueden seguir formando parte de un mismo camino eléctrico.
Una arquitectura con dos caminos independientes busca otro nivel de tolerancia: que la carga pueda continuar recibiendo servicio por una ruta alternativa cuando una parte de la infraestructura queda fuera de operación.
En sistemas de alta disponibilidad existen configuraciones como N+1, redundancia distribuida, 2N y otras variantes. No representan simplemente diferentes cantidades de equipos; describen distintas formas de organizar capacidad y caminos de servicio.
Por eso no es correcto afirmar que una arquitectura es “redundante” sin aclarar qué componente o función está redundada y frente a qué tipo de indisponibilidad.
La redundancia también debe funcionar durante el mantenimiento
Una infraestructura puede tolerar la falla de un equipo y, sin embargo, quedar expuesta cada vez que necesita mantenimiento.
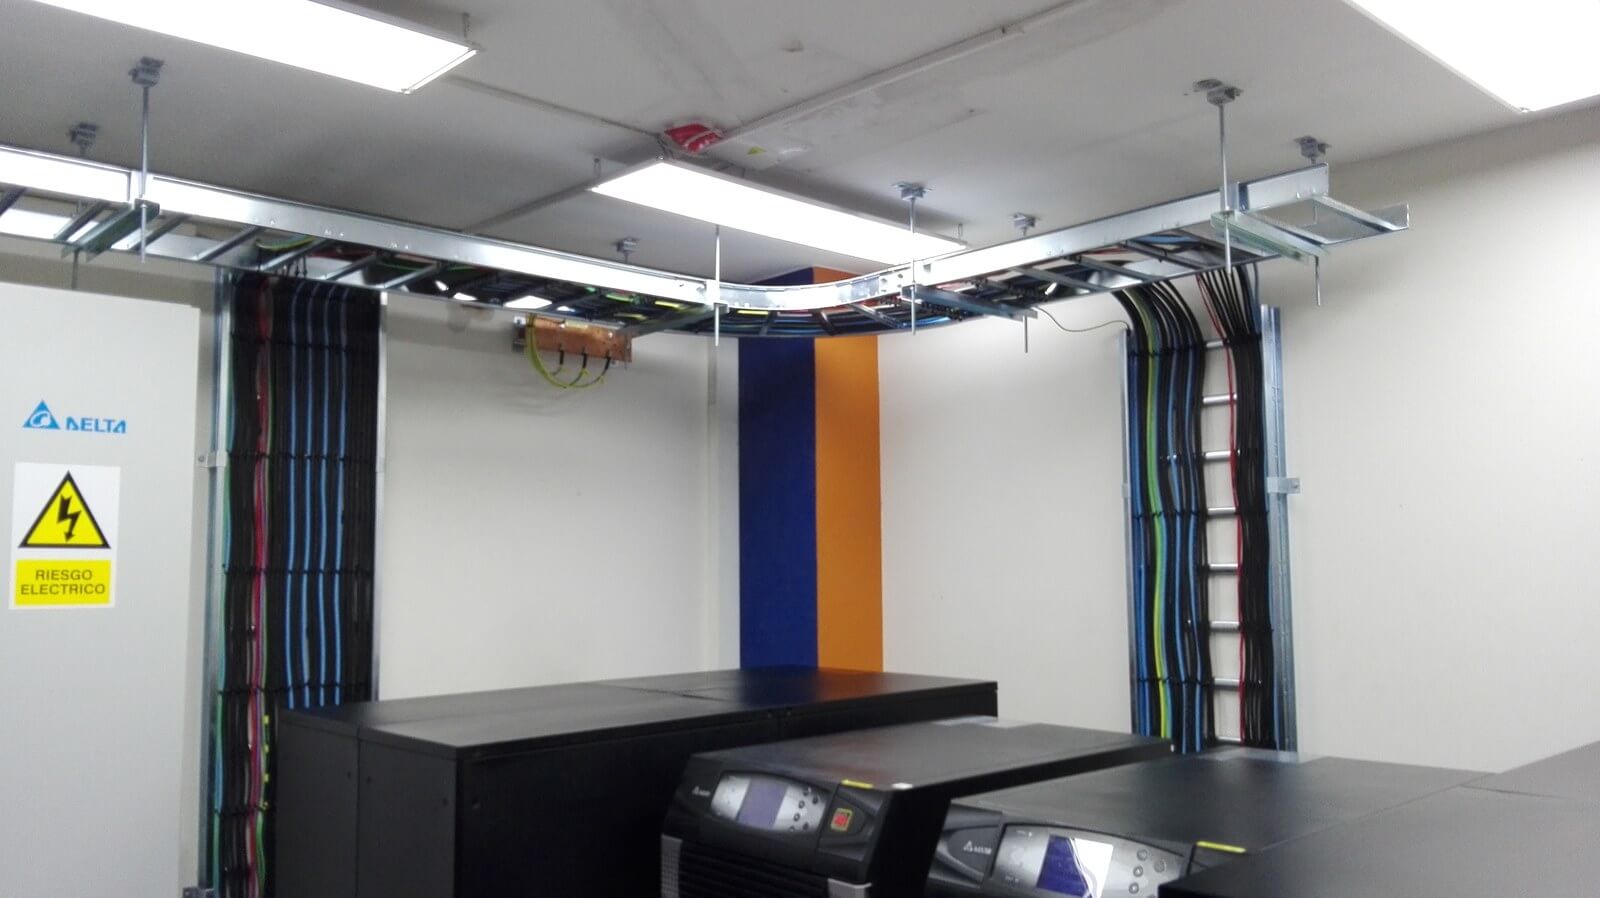
Supongamos que dos equipos proporcionan capacidad suficiente para mantener una carga cuando ambos están disponibles. Si para intervenir uno de ellos es necesario desenergizar un tablero común que también alimenta al segundo, la configuración no permite mantener el servicio durante esa intervención.
La posibilidad de aislar componentes de manera segura es una parte importante de la disponibilidad. En arquitecturas diseñadas para alta continuidad se busca que determinados equipos puedan retirarse de servicio para mantenimiento sin interrumpir la carga crítica, siempre dentro de las condiciones previstas por el diseño.
Esto obliga a revisar bypass, seccionamiento, transferencias, válvulas, protecciones y procedimientos operativos, no solamente la cantidad de equipos instalados.
La capacidad disponible después de una falla es la que realmente importa
Otro error frecuente consiste en comprobar que existe un equipo adicional sin verificar si el sistema restante puede asumir toda la demanda necesaria.
Si una instalación necesita N unidades para atender su carga, la redundancia esperada solo existe mientras la capacidad que permanece disponible después de retirar una unidad siga siendo suficiente para sostener la operación prevista.
El crecimiento de la carga puede modificar esta condición. Una instalación que originalmente funcionaba como N+1 puede perder ese margen si la demanda aumenta y la capacidad adicional termina siendo necesaria para la operación cotidiana.
Por eso, la redundancia debe revisarse frente a la carga actual y no únicamente frente al diseño original.
Una prueba de redundancia debe responder qué pasa cuando algo deja de estar disponible
Los diagramas y cálculos permiten identificar dependencias, pero la continuidad también debe analizarse desde escenarios operativos concretos.
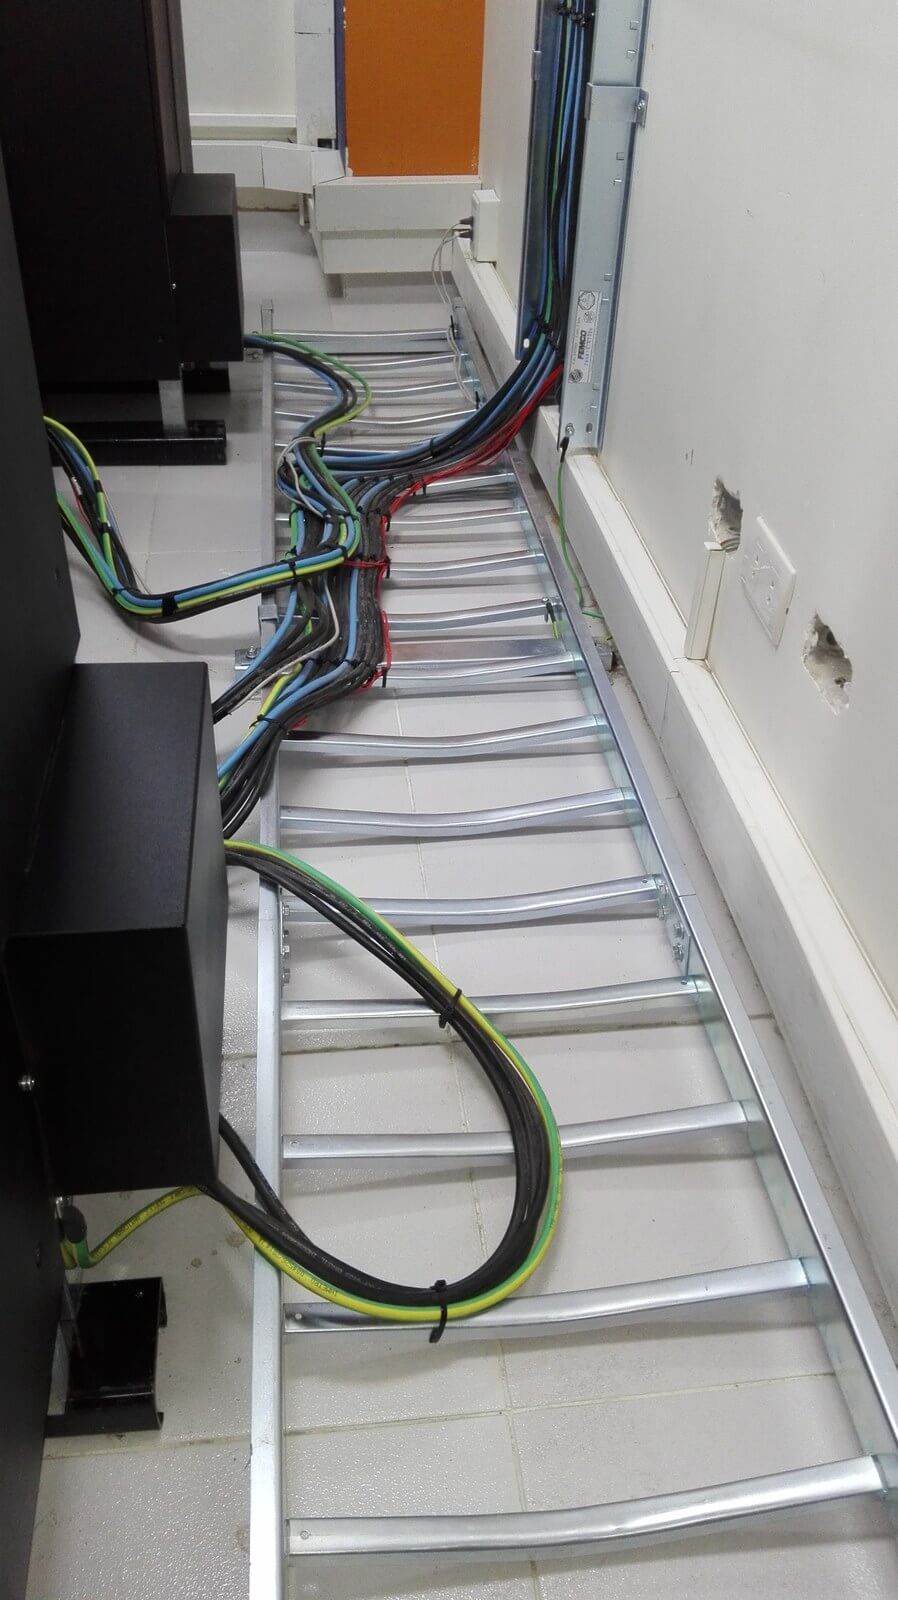
¿Qué ocurre si una UPS queda fuera de servicio? ¿La carga permanece protegida? ¿Qué sucede si se retira un grupo electrógeno para mantenimiento? ¿El sistema conserva la capacidad necesaria? ¿Puede aislarse una unidad HVAC sin perder la climatización requerida? ¿Existe algún tablero, transferencia, control o servicio auxiliar cuya indisponibilidad afecte simultáneamente a las alternativas de respaldo?
Estas preguntas desplazan el análisis desde el inventario de equipos hacia el comportamiento del sistema.
Las pruebas, simulaciones o maniobras necesarias dependerán de cada instalación y deben planificarse de forma segura, considerando las recomendaciones de los fabricantes y los procedimientos operativos aplicables. No corresponde provocar indisponibilidades sin evaluar previamente el riesgo para la carga.
Redundancia real significa eliminar dependencias incompatibles con el nivel de continuidad requerido
Ninguna arquitectura puede evaluarse en abstracto. El nivel de redundancia adecuado depende de la criticidad del proceso, las consecuencias de una interrupción, el presupuesto disponible, la mantenibilidad y la tolerancia al riesgo de cada operación.
Lo importante es evitar una falsa sensación de seguridad basada únicamente en la cantidad de equipos. Una segunda UPS, un segundo generador o una segunda unidad de climatización aportan valor cuando forman parte de una arquitectura capaz de conservar la función que se pretende proteger.
La revisión debe seguir toda la cadena: fuente, transferencia, acondicionamiento, distribución, control, servicios auxiliares y carga. Allí es donde aparecen las dependencias que pueden convertir una redundancia aparentemente sólida en un sistema vulnerable.
En All Service C&C trabajamos con infraestructura crítica y sistemas de respaldo considerando el comportamiento del conjunto. Evaluar la arquitectura completa permite identificar dependencias compartidas, comprobar la capacidad realmente disponible y determinar si el respaldo existente ofrece la continuidad que la operación necesita.